
据韩国媒体披露,中国台湾地区数字发展部上月就Coupang客户个人信息泄露事件,对Coupang台湾公司及其CEO分别处以75万新台币罚款,合计150万新台币(约4.7万美元),并责令采取改正措施,但未适用最高可罚1500万新台币的“重大案件”条款。事件涉及20.45万名台湾地区客户的姓名、邮箱、电话与配送地址被未授权访问。
据长沙方面披露,湖南大数据交易所已集聚数商1292家、上架数据产品6767个;长沙全市13家企业累计获得21张数据产权登记证书,占全省总量超七成;3088件公共数据资源完成审核登记,数量居全省第一、全国省会城市第六。长沙公交集团依托脱敏公交刷卡记录与车辆GPS轨迹加工客流出行分析产品,在全省公交行业率先完成公共数据资产入表,实现超百万元交易收益。
清华大学网研院与华为联合发布《数据银行白皮书》:提出数据资产基础设施与“数据双轨体系”
清华大学网研院与华为联合发布《数据银行白皮书》:提出数据资产基础设施与“数据双轨体系”
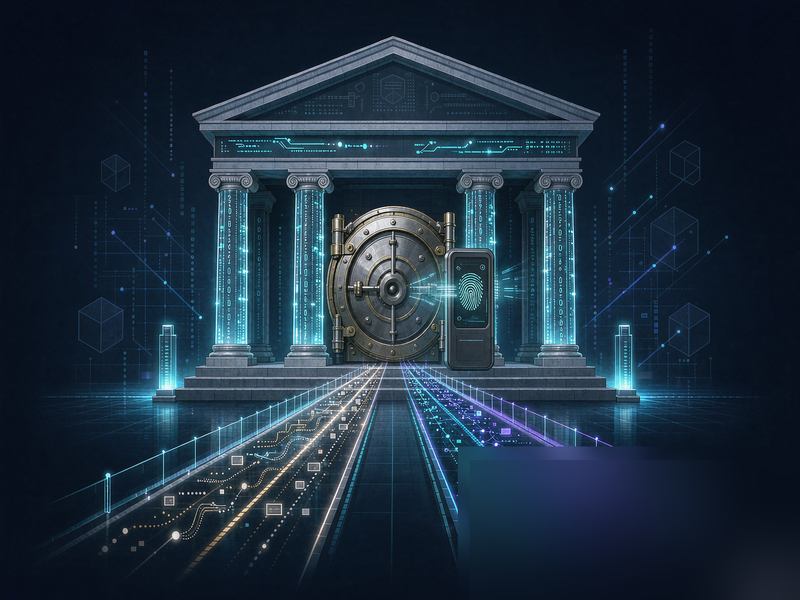
2026-09-239月18日,清华大学网络科学与网络空间研究院与华为数据存储在华为全联接大会2026上联合发布《数据银行白皮书》,提出“数据银行”构想:借鉴商业银行安全保管、价值流通、信用中介三大功能,映射为数据金库、数据流通交易、数据金融服务三层能力,并构建面向人类与AI双重主体的“数据双轨体系”。白皮书主张数据银行将成为继算力基础设施、模型基础设施之后的第三类AI关键基础设施。
中国信息通信研究院政策与经济研究所与中国政法大学人工智能法研究院联合发布《智能体治理研究报告(2026年)》。报告提出“基础层—运行层—生态层”三层治理框架:基础层强调身份可信、权限可控、数据可管,运行层涵盖审查评估、风险分级、透明披露、风险干预,生态层聚焦责任配置、可信互联、竞争有序。报告认为AI治理正从内容合规、事前审查的模型治理,转向行为约束、全周期管控的智能体治理。
长三角个人信息保护宣传活动在沪启动:35家专业机构共同发起合规审计自律行动倡议
长三角个人信息保护宣传活动在沪启动:35家专业机构共同发起合规审计自律行动倡议
2026-09-239月20日,由上海市网信办主办的“长三角个人信息保护宣传活动”在上海启动,活动现场发布《个人信息保护合规审计专业机构自律行动倡议》,由国家网信办推动,中国软件评测中心、中国质量认证中心等35家专业机构共同发起。同日上线“长三角个人信息保护线上信息聚合平台”。2026年恰逢《个人信息保护法》施行五周年。
天津市数据条例(草案)公开征求意见:十章体系覆盖数据权益、流通、安全与法律责任
天津市数据条例(草案)公开征求意见:十章体系覆盖数据权益、流通、安全与法律责任
2026-09-23天津市人大常委会公布《天津市数据条例(草案)》并公开征求意见。草案共十章,依次为总则、数据权益、数据资源、数据流通、赋能发展、合作交流、数据安全、保障措施、法律责任、附则。草案确立市数据主管部门统筹推进数据工作、网信部门统筹协调网络数据安全与个人信息保护及数据跨境流动的分工格局,并要求行业协会完善自律机制、开展合规指引。
上海数据交易所发布数据产权登记办理指南并公开收费标准:登记受理后收费、不强制捆绑其他项目
上海数据交易所发布数据产权登记办理指南并公开收费标准:登记受理后收费、不强制捆绑其他项目
2026-09-23上海数据交易所发布数据产权登记办理指南并公开收费标准,明确登记服务在登记受理后收费、收费标准公开、不强制捆绑其他收费项目。指南载明数据形态分为数据资源、数据产品、数据服务三类,登记类型含初次、转让、变更、续期、注销五种,审查要点为描述准确性、来源合规性、产权明确性,程序为申请—受理—审查—公示—信息存证—凭证核发,公示期5个工作日。
国家数据局启动十大行业数据资源开发利用攻坚行动:首轮落地安徽,聚焦汽车与医疗健康
国家数据局启动十大行业数据资源开发利用攻坚行动:首轮落地安徽,聚焦汽车与医疗健康
2026-09-239月22日,国家数据局宣布在工业制造、医疗健康、金融服务、交通物流、现代农业、能源电力、文化旅游、教育、商贸流通、公共事业十大行业开展数据资源开发利用攻坚行动,鼓励组建行业数据创新联合体,推动公共数据与企业数据、社会数据融合应用,创新数据、模型、智能体一体化服务能力。首轮攻坚任务率先在安徽启动,重点围绕汽车和医疗健康两个行业展开。
9月22日,国家网络安全通报中心发布通报,经国家计算机病毒应急处理中心检测,82款移动应用存在一项或多项违法违规收集使用个人信息问题,检测时段为7月29日至9月4日。问题涵盖告知同意不规范、强制收集、用户权利保障不足、安全保护缺位四大类;上期75款中复测仍有28款不合格,相关分发平台已予以下架。丁香医生、猎聘、租租车、新浪财经、多家医院小程序被点名。
列支敦士登数据保护局(DSS)于2026年9月15日发布《相关判例——更新第5期》(Relevante Rechtsprechung – Update #5),汇编并分析近期与数据保护相关的法院判决。本期重点讨论员工越权使用个人信息时数据处理者的责任归属问题:若员工仅是未取消广告邮件发送,数据处理者仍须承担责任;但若员工为筹建自己的公司或完成个人私谊而使用个人信息,则该员工自身构成数据处理者,须承担赔偿责任并受处罚——该判决已被奥地利联邦行政法院(BVwG)确认生效。DSS同时提示,无论何种情形,数据处理者均须采取培训与信息告知等适当技术与组织措施以确保GDPR合规(第24条第1款)。

