广东发布全国首项配套国家数据产权登记指引的健康医疗领域地方标准
美国联邦贸易委员会(FTC)起诉远程医疗上市公司Hims & Hers Health
美国联邦贸易委员会(FTC)起诉远程医疗上市公司Hims & Hers Health
2026-08-032026 年 7 月 29 日,美国联邦贸易委员会(FTC)联合加州、犹他州监管机构,在加州北区联邦法院起诉远程医疗上市公司Hims & Hers Health。该案是继 GoodRx、BetterHelp、Cerebral 之后,FTC 针对数字健康企业数据违规发起的又一起标志性诉讼。
8月20日起,《网络数据安全风险评估办法》正式施行!
8月20日起,《网络数据安全风险评估办法》正式施行!
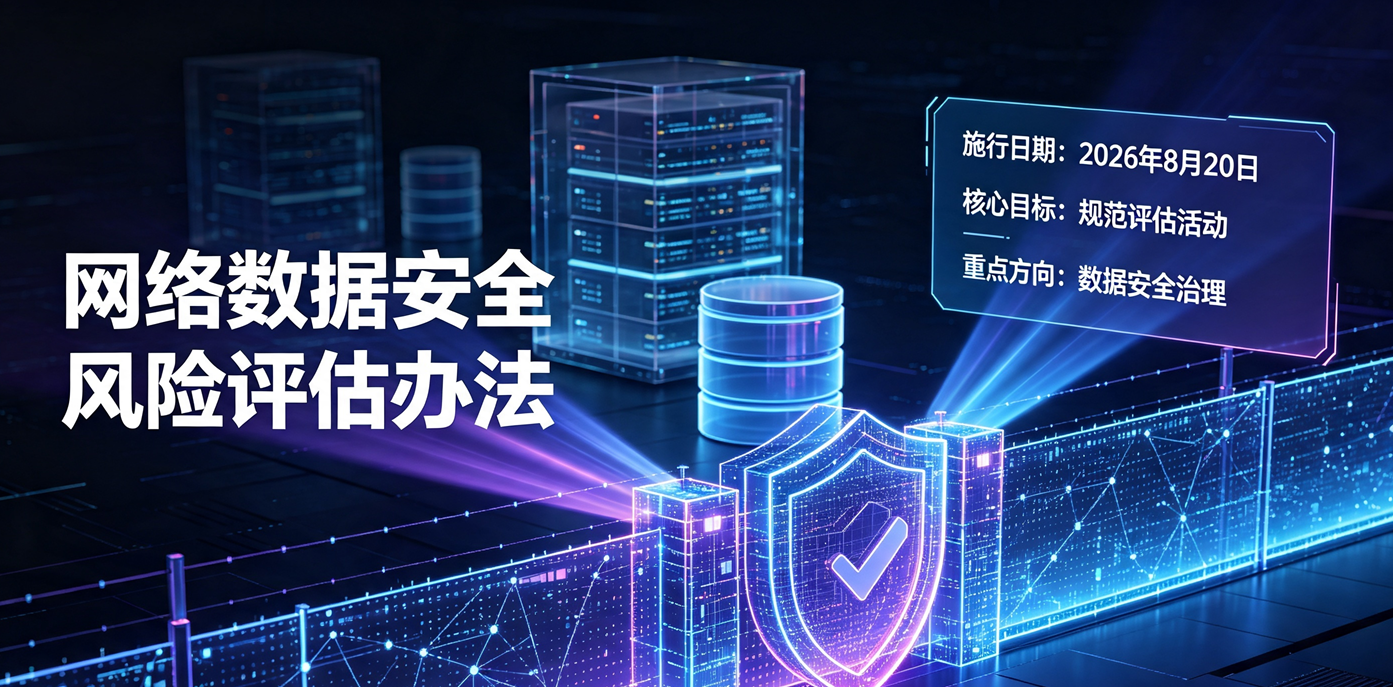
2026-08-02国家网信办、工信部、公安部联合公布《网络数据安全风险评估办法》,自2026年8月20日起施行。办法旨在规范网络数据安全风险评估活动,完善数据安全管理体制机制,以数据安全保障数据开发利用和产业发展。
央行等三部门就《金融业网络安全管理办法(征求意见稿)》公开征求意见
央行等三部门就《金融业网络安全管理办法(征求意见稿)》公开征求意见
2026-07-04《金融业网络安全管理办法(征求意见稿)》全文共五章三十三条,搭建起系统化的金融业网络安全管理体系。总则章节明确立法依据、适用范围、行业网络安全总体要求及行业自律相关规则;核心章节明确金融运营者的网络安全保护义务,涵盖网络运行、金融数据与个人信息保护,对网络安全责任制、等级保护、商用密码应用、技术创新安全管理作出规定,明确金融业关键信息基础设施认定标准,并细化运营者在组织管理、供应链安全、风险防控、应急处置等方面的专项合规要求。同时,文件确立了金融监管部门协同监管机制,明确各类违规行为的法律责任,并对专业术语、解释权、生效时间等基础事项作出界定。
国家网信办再次就《互联网信息服务管理办法(修订草案征求意见稿)》公开征求意见
国家网信办再次就《互联网信息服务管理办法(修订草案征求意见稿)》公开征求意见
2026-07-04国家互联网信息办公室发布通知,就《互联网信息服务管理办法(修订草案征求意见稿)》再次面向社会公开征求意见。这是第二次征求意见了,本次意见征集截止时间为 2026 年 8 月 2 日。
《人工智能拟人化互动服务管理暂行办法》7 月 15 日正式施行
《人工智能拟人化互动服务管理暂行办法》7 月 15 日正式施行
2026-07-024月10日,国家网信办、国家发展改革委、工业和信息化部、公安部、市场监管总局联合公布《人工智能拟人化互动服务管理暂行办法》,自2026年7月15日起施行。AI 情感陪伴、虚拟数字人、虚拟恋人平台合规红线明确:严禁向未成年人提供虚拟伴侣、虚拟亲属类亲密互动服务;14 周岁以下使用普通 AI 拟人服务必须监护人书面同意;强制用户识别、未成年人时长限制、AI 内容水印溯源;训练素材禁止未经授权抓取肖像、声纹、个人对话数据,AI 对话数据境内存储,无评估不得出境。
《网络安全标识管理办法》实施,AI 智能终端分级安全标识上线
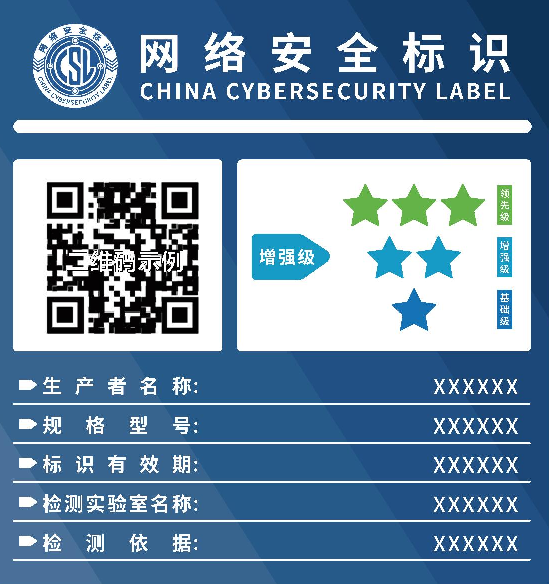
《网络安全标识管理办法》实施,AI 智能终端分级安全标识上线
2026-07-02《网络安全标识管理办法》由国家互联网信息办公室、工业和信息化部、公安部联合发布,旨在提升产品网络安全能力,规范网络安全标识管理,强化消费者权益保护。办法明确了网络安全标识的定义、等级划分(基础级一星至领先级三星)、实施流程、备案要求及监管措施,适用于具有联网功能的产品,并规定自2026年7月1日起施行。
国家标准《数据管理能力成熟度评估模型》GB/T 36073-2025正式发布
《国务院关于对外投资的规定》(837 号令)施行,强化出海数据穿透监管
《国务院关于对外投资的规定》(837 号令)施行,强化出海数据穿透监管
2026-07-02核心变化:新增大模型多模态训练数据治理、全业务链数据管控专项条款,监管导向从 “合规管控” 转向 “数据价值释放”。 适用主体:制造、金融、通信、能源、互联网企业,全国上万家企业已开展成熟度评估。 合规提示:企业需完善训练数据质量校验、数据分类分级台账、跨部门数据流转审批记录,可用于数据资产入表、行业招投标资质加分。
国家互联网信息办公室就《金融信息服务数据分类分级指南》答记者问