
8月12日香港浸会大学向校内发信确认,勒索组织TheGentlemen于8月9日左右入侵校园网络,网络安全平台Ransomware.live显示约1900组凭证泄露,包括至少130个教职员及1747个学生/注册用户账户。校方已第一时间联络警方、委托专业机构开展数据鉴证与系统排查,并同步联系个人资料私隐专员公署,提醒师生警惕电信诈骗。
受以色列监管的加密经纪商Bits of Gold于8月16日通报,其用于支持与数据分析的第三方系统遭未授权访问,约20万名客户(接近全部用户基数)的姓名、身份证号、邮箱、电话、IP地址、银行账户及公开加密钱包地址可能暴露。公司表示资金、密码、身份证件扫描件及完整信用卡信息未受影响,已阻断访问并通知监管机构,同时提醒客户防范网络钓鱼与冒充攻击。
HIPAA Journal报道,Highland Health Systems(2023年7月网络攻击)与Albany Gastroenterology Consultants两起数据泄露集体诉讼和解已获初步批准。受影响者可获两年医疗身份保护、最高5000美元损失报销或最高85美元现金赔付,索赔截止2026年10月28日。
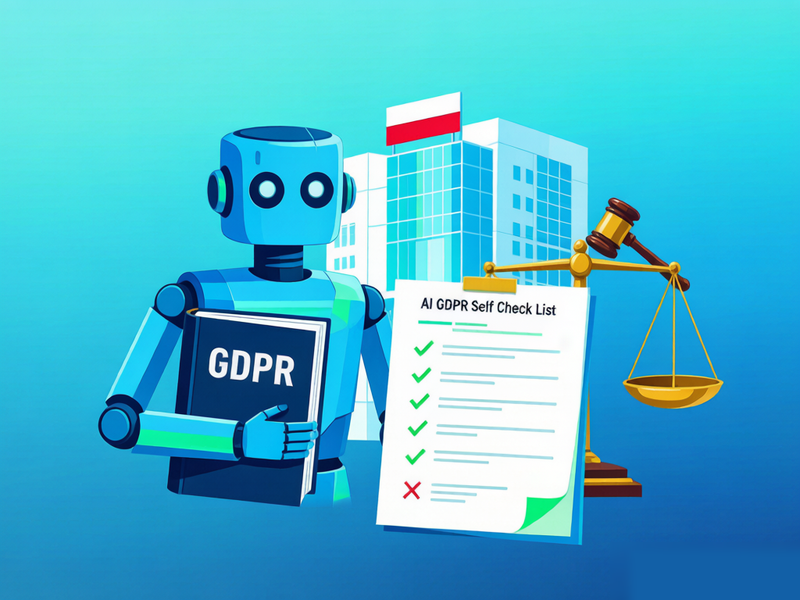
波兰数据保护局UODO发布面向AI系统部署前的GDPR合规自查问题清单,按中小企业、公共部门与自研模型机构分组提供指引。其调查显示41%-58.5%的机构意识不到AI工具涉及个人数据处理,95.9%自认未做好按GDPR部署AI的准备,凸显AI合规前置审查的紧迫性。
法国零售巨头Intermarché于8月3日披露其线上杂货服务Drive遭网络攻击,28.76万名客户姓名、地址、电话、出生日期、会员卡号及部分订单历史泄露,不含金融或邮箱数据。公司已通报CNIL并向巴黎检察院报案,提醒客户警惕钓鱼风险。
英国纽卡斯尔大学遭ExfilSquad勒索组织攻击:约44万条申请人与学生联系信息被窃
英国纽卡斯尔大学遭ExfilSquad勒索组织攻击:约44万条申请人与学生联系信息被窃
2026-08-17纽卡斯尔大学确认遭ExfilSquad勒索组织攻击,约44万条申请人及学生联系信息(姓名、地址、邮箱、电话)被窃,源于招生系统连接配置漏洞。大学已修复漏洞并向ICO报告,称未涉及录取或成绩数据,但泄露信息或成精准钓鱼与诈骗工具。
基因检测机构贝勒遗传学披露网络事件:6月入侵致患者检测数据与部分社保号或泄露
基因检测机构贝勒遗传学披露网络事件:6月入侵致患者检测数据与部分社保号或泄露
2026-08-17贝勒遗传学8月14日发布安全公告,确认6月11日至17日间未授权第三方入侵其部分网络,可能涉及患者姓名、出生日期、检测信息与检测结果,少数患者社保号及部分在职或离职员工个人识别信息或泄露。公司已完成取证调查并向受影响个人发出通知,实验室运营未中断。
美国牙科与视力福利管理商DentaQuest确认5月遭网络入侵,通报联邦监管的受影响人数达1500万,为2026年迄今最大医疗数据泄露、历史第四大HIPAA事件。ShinyHunters勒索组织认领攻击并于6月公开234GB数据,独立研究预估实际影响或超2340万人,含社保号、医保号及诊疗信息。
欧盟《电子证据条例》(2023/1543)经三年过渡期后于2026年8月18日正式适用。条例创设欧洲生产令与保存令,一国司法机关可直接要求另一成员国服务商限期提交电邮、短信等电子证据,一般10日内、紧急情况8小时内响应,同时要求服务商在欧盟指定法定代表。
特朗普8月12日签署国家安全总统备忘录,首次授权经审查的美国私营企业,在司法部和国土安全部监督下,对境外跨国犯罪组织实施网络监视与网络效果行动。参与企业须持至少100万美元保证金,每次行动须获政府书面批准,且不得达到国际法意义上使用武力的程度。

