
由广州互联网法院牵头,联合广州市政务和数据局、广州数据交易所、广州数据集团编制的《粤港澳大湾区可信数据空间法治保障观察报告(2026)》发布。报告围绕数据来源与处理依据、使用条件与执行控制、履约事实与运行记录、争议救济路径与证据准备四项标准,梳理湾区数据流通四类问题并提出七项工作建议。
全国首个人工智能地方政府规章《成都市促进人工智能产业发展办法》9月1日施行
全国首个人工智能地方政府规章《成都市促进人工智能产业发展办法》9月1日施行
2026-09-05《成都市促进人工智能产业发展办法》9月1日正式施行,系全国首个人工智能领域的地方政府规章。办法共六章三十六条,确立以人为本、科技引领、应用驱动、安全可控四项原则,要求加强模型算法、数据资源、应用系统等安全能力建设,并规定依法设立人工智能科技伦理(审查)委员会。
北京市通信管理局发布2026年第九期问题移动互联网应用程序通报,走路赚钱快、广场舞多多、贝瓦儿歌等5款APP及小程序因未公开收集使用规则、未明示目的方式范围、未经同意收集个人信息等问题被通报;思纽学苑、数智临研通2款小程序因8月4日通报后仍未整改被全网下架。
美国FTC延长"个性化定价"执法政策声明草案公众意见期7天:新截止日期为9月25日
美国FTC延长"个性化定价"执法政策声明草案公众意见期7天:新截止日期为9月25日
2026-09-04美国联邦贸易委员会(FTC)于9月3日宣布,就其拟议的"个性化定价"(personalized pricing)执法政策声明,将公众意见期延长7天,提交意见的新截止日期为2026年9月25日。FTC此前于2026年8月19日就该政策声明草案邀请公众以电子方式提交意见,原截止日期为9月18日。个性化定价是指利用个人数据,按照企业认为特定消费者愿意支付的金额来设定价格的做法。该拟议执法政策声明旨在明确:企业在使用消费者个人数据设定价格时,如未向消费者作出披露,FTC将依据FTC法积极执法。本次延期为拟进入该程序的企业、行业协会、消费者团体及研究人员额外留出一周准备意见的时间。
越南公安部在其"政策与法律"门户的"草案征求意见"栏目,就《国家标准草案:保障安全、秩序与公共安全的监控摄像头系统——通用要求》(Dự thảo Tiểu chuẩn quốc gia: Hệ thống camera giám sát bảo đảm an ninh, trật tự, an toàn công cộng - Yêu cầu chung)公开征求社会意见。征求意见期为2026年9月3日至2026年9月13日,公众可通过门户"Gửi góp ý"通道提交反馈,附件为草案文本TCVN xxxxx_2026(Word文档)。该标准属于越南国家标准(TCVN)体系,规范用于保障安全、秩序与公共安全的监控摄像头系统的通用技术要求。此项草案与此前公安部同批公开征求意见的系列网络安全国家标准草案(威胁情报平台TIP、关键数字基础设施云计算、安全编排自动化与响应SOAR、网络层入侵防御NIPS等,反馈截止9月7日)以及《虹膜生物识别国家技术法规》及配套通告草案(反馈截止9月6日)共同构成越南近期在公共安全与生物识别、网络安全标准领域的一轮集中立法动作,相关标准涉及人脸等生物特征数据的采集与处理,对在越提供安防监控、公共安全解决方案及视频分析服务的企业具有直接合规影响。
意大利数据保护局(Garante)于9月3日发布新闻稿,认定Fabrizio Corona在社交网络与数字平台上发布的、涉及演员Raoul Bova与他人之间私人聊天对话的一段音频文件及对话内容摘录,构成未经授权传播个人数据的违法行为,并对其处以4950欧元行政罚款。该决定系在复杂调查程序终结后作出,此前Garante已采取过紧急干预措施。Garante在决定中重申:**一个人的知名度本身并不构成披露其个人数据与私人领域信息的正当理由**,当相关内容不具备真正的公共利益时尤其如此;传播亲密与情感对话的片段,超越了新闻报道的"信息必要性原则"(essenzialità dell'informazione),并与隐私法律所确立的个人数据处理的合法性、公平性与最小化原则相抵触。Garante进一步指出,该行为系出于"娱乐化与制造八卦"的目的实施,对当事人的声誉(包括职业声誉)与隐私造成了显著损害;而通过数字平台与社交媒体传播,进一步扩大了违规的规模与影响,加重了违规情节。尽管违规情节严重且所涉数据性质特别敏感,鉴于相关年度无应税申报收入,Garante最终对Corona处以4950欧元罚款。决定援引了Garante于2026年7月3日作出的处理决定(第10287188号文件),涉及主题包括新闻业、信息必要性、公众人物。
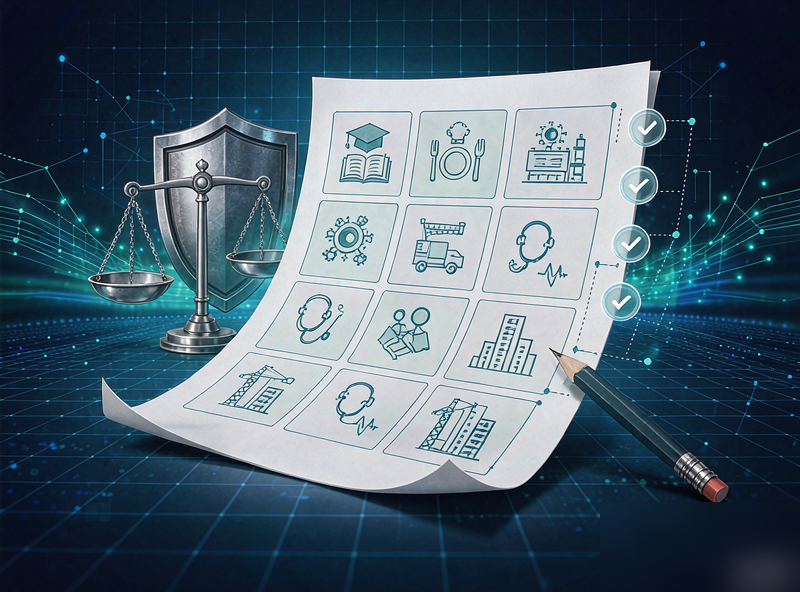
荷兰数据保护局(AP)于9月3日发布两份专门面向中小企业(mkb)的实用文件:处理活动记录模板与隐私声明模板,帮助企业更易遵守隐私规则、更好地保护客户个人数据,并更清楚掌握自身对个人数据的处理行为、向客户作出说明。AP表示,此前企业反映在GDPR(AVG)合规方面存在监管负担,并需要可直接使用的模板作为其处理活动记录与隐私声明的基础;此次模板系在与经济事务与气候政策部、MKB-Nederland(荷兰中小企业协会)等方沟通后开发。两套模板包含覆盖10个行业的示例表格:教育、餐饮、零售、IT、物流、制造、服务、房地产、医疗护理与建筑;企业只需删去不适用部分并在需要处补充信息即可。AP说明,处理活动记录既是GDPR下的法定义务,也有助于企业起草隐私声明与处理者协议、落实数据主体权利,并在发生数据泄露时快速确认受影响数据、及时采取措施。AP同时提示,未来欧盟委员会已提议将处理活动记录义务限缩于具有高隐私风险的处理活动。两份模板分别为:中小企业处理活动记录模板(Word,260 kB)与中小企业隐私声明模板(Word,253 kB)。
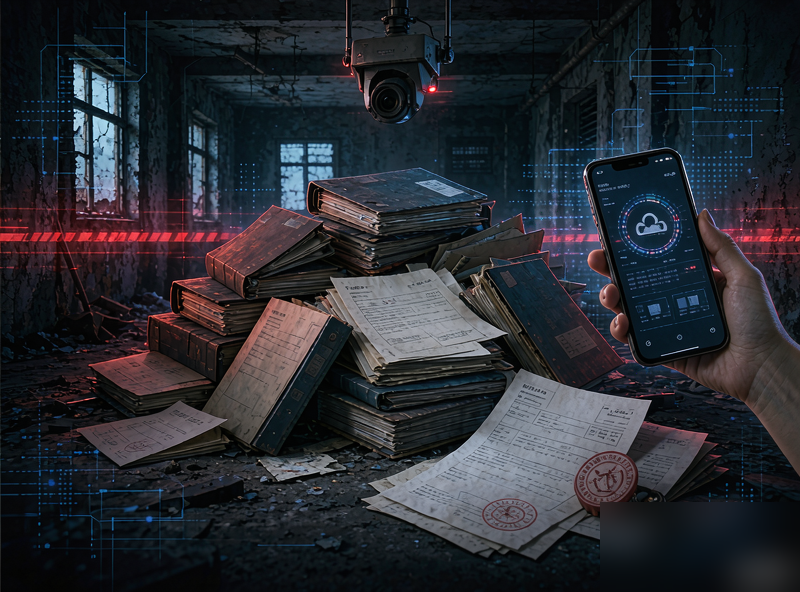
爱尔兰数据保护委员会(DPC)于9月2日公布对卫生服务署(HSE)的终局决定,就HSE在其外部存储设施中存储、保存纸质病历所涉个人数据处理问题,合计处以64.5万欧元罚款,同时予以谴责并施加多项整改令。该调查缘起于2023年10月与11月HSE先后通报的两起个人数据泄露事件:未经授权人员进入位于韦斯特米斯郡马林加的圣洛曼医院(St. Loman's Hospital,一处废弃并含石棉污染的前精神专科医院)及多尼戈尔郡莱特肯尼的圣康纳尔医院(St. Conal's Hospital,同样为废弃并严重霉变的前精神专科医院),侵入者将现场视频上传社交媒体,暴露两处设施内存放、保存有大量医疗记录。调查于2024年5月24日启动,DPC获授权官员在全国范围内开展12次现场检查,以判定问题属个案还是系统性问题。DPC认定HSE存在以下违规:①违反GDPR第5(1)(f)条完整性与保密性原则及第32(1)条——未确保外部设施中纸质病历内个人数据的适当安全,未实施适当的技术与组织措施(包括适当的记录管理流程、机制与控制);②违反第5(1)(e)条存储限制原则——未以允许识别数据主体的形式、在不超过必要期限内保存纸质病历中的个人数据;③违反第33(1)条——未就圣洛曼医院事件及其地下室事件在无不当延迟且自知悉起72小时内通报数据泄露;④违反第34(1)条——未就两起泄露事件向数据主体进行告知。罚款分解为:第5(1)(f)条与第32(1)条违规30万欧元、第5(1)(e)条违规30万欧元、第33(1)条违规3万欧元、第34(1)条违规1.5万欧元。DPC在量罚时将HSE曾就纸质医疗记录安全措施不足、丧失对个人数据控制发生过类似违规列为加重情节。整改令要求HSE对全部纸质病历存储设施开展完整审计,建立稳健的记录与追踪管理系统,对不再必要的纸质记录立即安全销毁,将纸质记录从不合用设施迁出,并定期测试、评估其留存政策合规情况。决定已于8月25日通知HSE,DPC将择期公布决定全文。
美国Orange Bank & Trust Company于9月2日向潜在受影响个人寄发通知函,披露其会计与咨询服务商Mercadien使用的Box.com托管环境在2025年9月17日至10月8日期间遭未授权访问,部分文件含姓名、银行账号、护照号、出生日期、政府与纳税人识别号及社会保障号。事件未涉及银行自身系统,银行自8月28日起核查并提供信用监测服务。
AI模型评测非营利机构METR披露两起安全事件,其中一起为攻击者通过AI智能体获取一枚公开模型的API密钥,并在约三周内盗用某研究人员账户约60万美元的算力额度,期间未被察觉。事件揭示了AI智能体持有长期凭证时的审计盲区,以及密钥在智能体工作流中扩散带来的新型泄露面。

