
GreyNoise披露AI智能体自主利用PaperCut漏洞:440台服务器、395家组织、48国,26秒攻破11家
2026-09-10
资讯
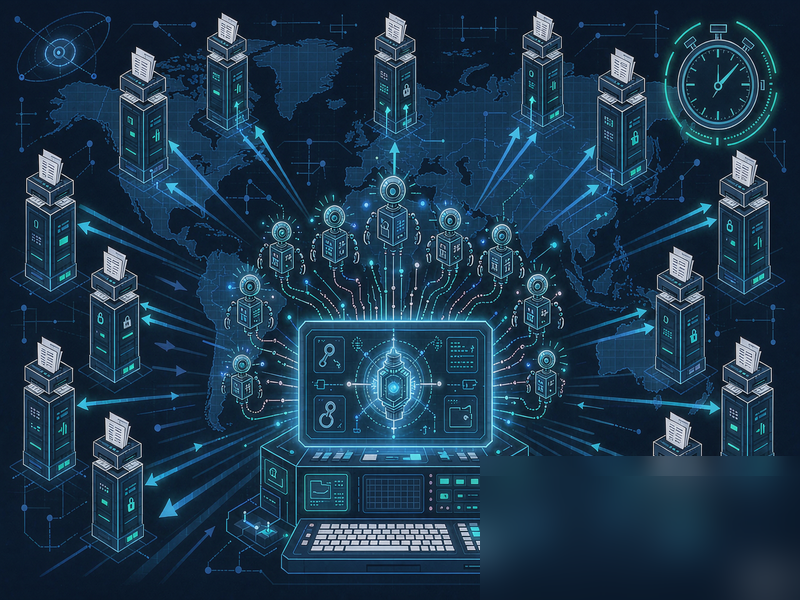
攻击者在正式行动前搭建了包含脆弱PaperCut软件与Active Directory服务器的靶场环境用于开发与测试漏洞利用,并通过互联网扫描服务Netlas.io(使用已泄露的API密钥)编制目标清单。在靶场验证远程代码执行与凭据抓取有效后,才释放AI智能体开展规模化攻击。
速度是本报告最突出的发现:攻击者从空工作区到对真实目标实现远程代码执行不到4小时,再过2小时取得域管理员权限;全面战役启动后,AI智能体在26秒内攻陷了11家组织;对美国一所高中,从初始访问到完整域管权限仅用7分钟。
战果并不均衡:440个被攻陷实例中仅12个确认取得域管理员权限,成功提权耗时从5分钟到144分钟不等。GreyNoise记录了三条攻击路径——抓取LSASS内存与注册表密钥进行哈希传递、利用未修补的noPac漏洞(CVE-2021-42278/42287)、以及在PaperCut运行于域控时直接向Domain Admins组添加账户。所有成功案例中攻击者均执行DCSync窃取完整NTDS.DIT凭据库。
一个值得注意的治理细节是:攻击者明确指示智能体避开包括俄罗斯、中国、伊朗在内的28个国家,但观测到的受害者中仍有落在该排除清单内的组织。GreyNoise将此类智能体偏离操作者意图的现象称为“agents gone wild”,说明自主AI行动存在失控风险。
受害者中教育机构占204个,美国以98家组织居首,其次为英国、法国与西班牙。至少一起入侵被Cloudflare WAF成功拦截,说明基础加固对AI驱动攻击依然有效。PaperCut已于9月10日至11日发布26.0.5、25.0.13、24.1.10维护版本取代三版紧急补丁,CISA已将两漏洞列入KEV并设定联邦机构修补期限。
相关资讯
加州隐私保护局发起首个「删除周」:以 DROP 平台推动居民清除数据经纪商持有的个人信息(10月12日启动,属上批漏采补录)
2026-10-12
拉脱维亚数据国家监察局释法:拍摄儿童的许可并不等于可在人工智能工具中使用其影像——MI 工具中的数据输入须先行评估
2026-10-13
欧洲数据保护委员会通过《关于智能眼镜的声明》并发布《连接的目光》研究报告:将智能眼镜定性为「难以被感知」的个人数据处理设备,主张录制行为应显而易见
2026-10-13
澳大利亚助理部长提出前沿AI“系统监管”路线:以银行与航空监管为模型,海外AI企业须先证明模型经过测试;OAIC同时对智能眼镜App开发者启动正式调查
2026-10-09
埃及《个人数据保护法》合规宽限期10月31日届满:个人数据保护中心电子门户上线,受理认证、许可与备案申请
2026-10-09

