
GDPR处罚的几个统计指标及合规启示
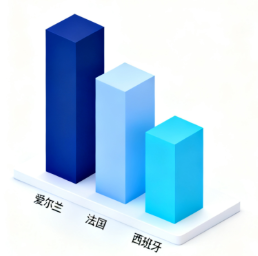
截至二零二五年十一月GDPR公开处罚案例已逾两千九百起,罚金总额约六十八亿欧元。西班牙、意大利、罗马尼亚案件量合计近六成;爱尔兰仅三十五件却罚款四十亿欧元,平均单案一点一五亿,对Meta、TikTok重拳出手。最高罚十二亿、最低二十八欧元,平均值远超中位数七千五百欧元。第五、六、三十二条违规最多,提示企业须重视处理合法性、数据安全与用户权利响应,业务覆盖爱尔兰法国地区尤需强化合规。
欧盟《数字服务法》核心内容及合规要求
欧盟二零二二年通过的《数字服务法》二零二四年二月全面生效,打破避风港原则,确立线下违法线上同样违法。要求平台搭建非法内容举报机制,二十四小时内删除明显违法内容,规范算法与广告透明度,禁止基于敏感信息定向投放。对速卖通、TikTok等超大型平台要求年度风险评估、任命合规官、开放数据访问。员工少于五十人且营收不超千万欧元的中小企业可豁免多项附加义务,仅须履行基础合规责任。
十个GDPR处罚案例:访问权、处理目的、敏感数据、存储期限和系统安全
梳理十个GDPR典型处罚案例:西班牙国航因拒绝数据访问被罚四万欧元,匈牙利电信冗余数据库未删被罚二十八万欧元,挪威电信语音信箱漏洞被罚十三万欧元,荷兰指纹打卡未获同意被罚七十二万欧元,德国住房归档未删被罚一千四百五十万欧元,万豪与英航因泄露分别被罚一点一亿与二点零四六亿欧元。涉及第五、六、十五、三十二条等条款,提示软件须落实加密存储、访问控制与数据最小化。
GDPR 软件产品开发合规指南
国产软件出海面临严格欧盟监管,法国CNIL开发者指南覆盖软件开发全流程十六个主题。要点包括精准识别个人数据并区分匿名化与假名化、设计阶段融入保护原则并完成PIA、保障开发环境与密钥管理安全、源代码与敏感信息隔离、提前评估服务器地理位置与跨境风险、强制启用TLS1.2以上版本、最小化采集、严控访问权限、审计第三方依赖、支持用户行使访问更正删除权、设定明确留存期限,据此建立全周期检查清单。
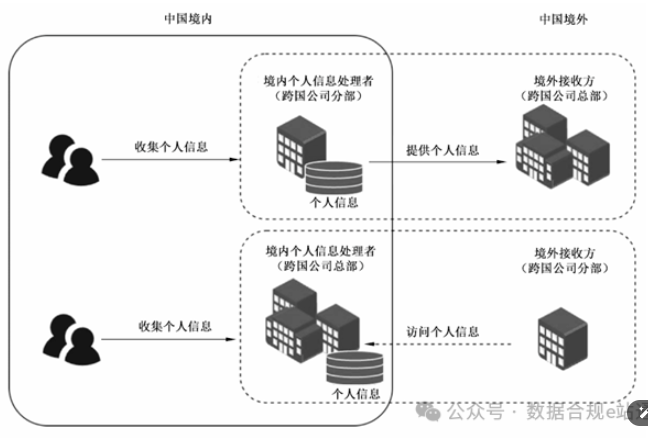
个人信息出境的几种典型情形及合规要求
根据GBT46068-2025个人信息跨境处理活动安全认证要求,个人信息出境划分五种典型情形。一是跨国企业内部传输,按总部境内外适配集中管理或分支调用。二是境外云服务或委托服务,区分服务商是否实际处理数据。三是境内跨境电商或跨境服务,向境外提供用户购物浏览数据。四是涉外项目合作,与境外接收方共同处理科研或联名营销信息。五是境外电商平台在境外收集分析境内自然人身份、购买记录的情形。
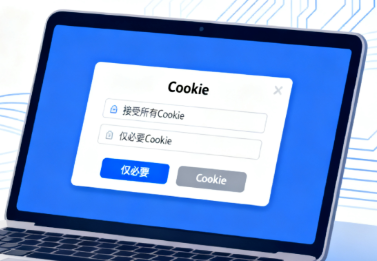
面向欧盟网站的Cookie合规
Cookie合规与隐私政策、跨境传输并列为最易被罚领域。法国CNIL于2025年9月对Shein开出1.5亿欧元罚单,依据为欧盟电子隐私指令2002/58/EC及CNIL 2020年Cookies指南。各成员国均将指令转化国内立法,CNIL规定最明确执法最积极。面向欧盟的网站与应用须做到三点:横幅弹窗明示告知并提供接受全部与仅功能性按钮、不得默认勾选;Cookie政策从隐私政策中独立;对不同类别按名称、服务、用途、留存时间分类说明。
欧盟《数据法案》(DA)核心内容及企业合规要求
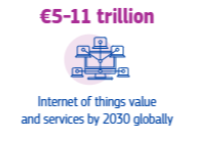
欧盟数据法案核心条款于2025年9月开始生效,与GDPR形成保护加利用双轨框架,旨在打破物联网数据集中于少数科技巨头的格局。背景预计2025年全球数据量达175ZB,2030年欧盟数据经济价值将达11万亿欧元。法案强制数据共享、规范不公平合同条款、扶持本土中小企业以对抗中美科技优势。凭借长臂管辖特性,所有向欧盟市场提供产品、服务或数据的中国企业均须承担合规义务,从产品设计、合同条款、共享机制等维度开展检查。
跨境电商平台合规和入驻商家合规
跨境电商合规分平台与入驻商家两层。平台须同时遵循GDPR、CCPA等基础合规及各国跨境传输规则。典型处罚案例:2024年7月韩国对全球速卖通罚19.79亿韩元,2025年5月对Temu罚13.69亿韩元,9月法国CNIL因Cookie违规对Shein罚1.5亿欧元,美国FTC对Temu罚200万美元。入驻商家责任主要由平台承担,但须严格遵循入驻协议关于采集方式、跨境传输与数据再处理的规则,违规将被平台直接处罚。
跨境电商数据合规100问(PDF文件)
2024年中国跨境电商出口2.15万亿元,占货物贸易出口8.5%,2025年前三季度进出口2.06万亿元同比增长6.4%,Temu、TikTok、Shein成为领头羊,中小企业借此从国内内卷转向海外拓展。竞争力源自中国制造的成本性价比优势及创富热情外溢。除关税冲击外,企业还须警惕数据合规风险。汇编的跨境电商数据合规100问涵盖基础概念、数据收集存储传输处理、用户权利保护、监管框架、技术合规、风险应急、行业场景及国际执法等。
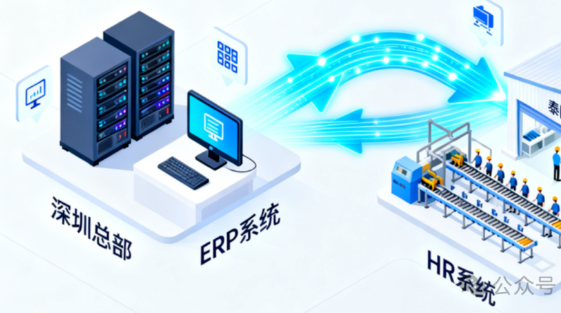
一个数据跨境实例:深圳公司泰国工厂
深圳公司搬迁部分业务至泰国,ERP留境内、HR与MES部署泰国,需同时应对三重合规。一是中国数据出境合规,关键看HR系统是否含国内员工银行账号、生物识别等敏感信息,若有则须办理标准合同备案。二是泰国本地合规,依据泰国个人数据保护法判断中小企业豁免范围并视情况任命DPO。三是泰国数据跨境回传中国合规,因我国未获泰国充分性认定,须签订集团内传输协议或报PDPC审批,建议出海前出具风险评估报告。

